Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
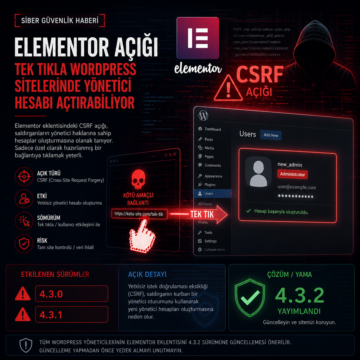


Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
WordPress 6.9 ve 7.0 sürümlerindeki birleşik çekirdek açığı, anonim HTTP istekleriyle yetkisiz kod çalıştırılmasına izin veriyor. 21 Temmuz 2026'da yayımlanan 6.9.5 ve 7.0.2 sürümleri ile sorun giderildi. Uzmanlar, güncellemeyi erteleyenler için WAF engelleme ve REST API devre dışı bırakma gibi geçici önlemler öneriyor.