Canonical, LXD ve MicroCloud’daki CVE-2026-112816 açığını kapattı. 10.0 CVSS puanlı kusur için güncel sürümler yayımlandı.
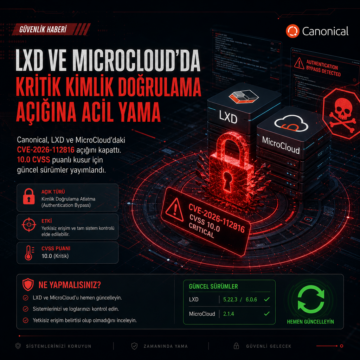


Canonical, LXD ve MicroCloud’daki CVE-2026-112816 açığını kapattı. 10.0 CVSS puanlı kusur için güncel sürümler yayımlandı.
CISA, Nisan ve Mayıs 2026 döneminde federal kurumlar için kritik öneme sahip 8 yeni istismar edilen açığı KEV (Known Exploited Vulnerabilities) listesine dahil etti. Bu zafiyetler arasında PaperCut'taki kimlik doğrulama açığı gibi yüksek riskli güvenlik açıkları bulunuyor. Siber güvenlik ekiplerinin, yama yönetimi ve olay müdahale süreçlerini hızlandırması kritik önem taşıyor.
BeyondTrust Remote Support ve Privileged Remote Access ürünlerinde kimlik doğrulama gerektirmeyen kritik bir uzak kod çalıştırma açığı tespit edildi. CVE-2026-1731 olarak kaydedilen bu zafiyet, özellikle kurumsal ortamlarda yetkisiz erişim ve veri sızıntısı riskini artırıyor. Güvenlik ekiplerinin hızlıca ilgili yamaları uygulaması hayati önem taşıyor.
ServiceNow'un Now Assist AI platformunda kimlik doğrulaması gerektirmeyen kullanıcıların yetkili kullanıcıları taklit etmesine olanak tanıyan yüksek riskli bir güvenlik açığı tespit edildi. CVE-2025-12420 koduyla izlenen bu zafiyet, özellikle yöneticilerin yetkilerini ele geçirme ve AI ajanlarını kötüye kullanma riski taşıyor. Kurumların, yayımlanan yamaları acilen uygulaması kritik önem taşıyor.