Bifrost AI Gateway’de CVE-2026-90898 açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırmaya izin veriyor.
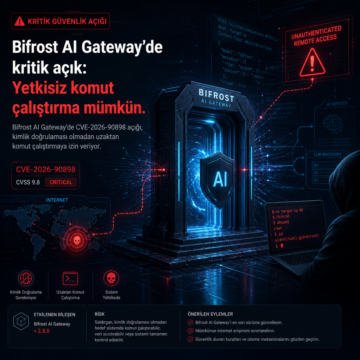


Bifrost AI Gateway’de CVE-2026-90898 açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırmaya izin veriyor.
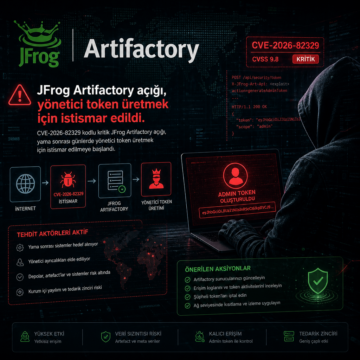
CVE-2026-82329 kodlu kritik JFrog Artifactory açığı, yama sonrası günlerde yönetici token üretmek için istismar edilmeye başlandı.
Chaos Mesh'in GraphQL tabanlı Chaos Controller Manager bileşeninde bulunan kritik güvenlik açıkları, Kubernetes kümelerinde uzaktan kod yürütme ve tam kontrol riskini doğuruyor. JFrog tarafından bildirilen zafiyetler, kimlik doğrulaması olmadan komut enjeksiyonuna ve hizmet kesintilerine yol açabiliyor. Kullanıcıların en kısa sürede 2.7.3 sürümüne yükseltme yapmaları veya ağ erişimini kısıtlamaları tavsiye ediliyor.