Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
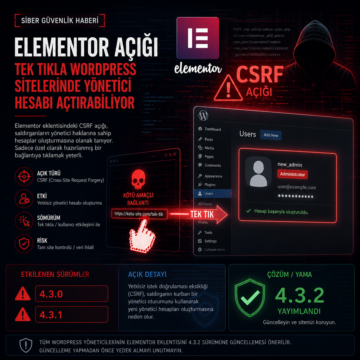


Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.

NASA’nın AIT-GUI yazılımındaki kimlik doğrulama eksikliği, uzay aracı ve enstrüman komutlarının yetkisiz şekilde gönderilmesine yol açabiliyordu.

GitLab, CVE-2026-19478 ve CVE-2026-19650 açıklarını kapattı; kritik yama 17 Ağustos 2026’da olağan takvimin dışında yayımlandı.