1.600 küresel CISO ile yapılan çalışma, siber riskin çevreden çok iş akışlarının içine yerleştiğini gösteriyor.
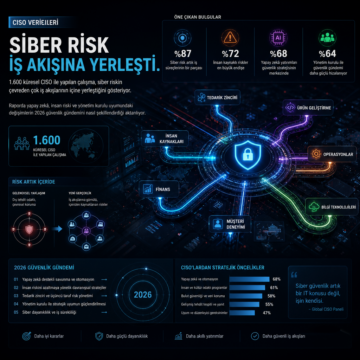


1.600 küresel CISO ile yapılan çalışma, siber riskin çevreden çok iş akışlarının içine yerleştiğini gösteriyor.
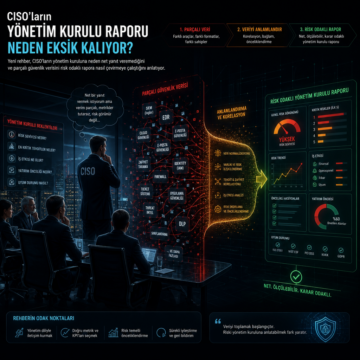
Yeni rehber, CISO’ların yönetim kuruluna neden net yanıt veremediğini ve parçalı güvenlik verisini risk odaklı rapora nasıl çevirmeye çalıştığını…
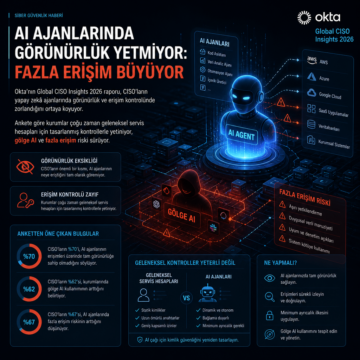
Okta’nın Global CISO Insights 2026 raporu, CISO’ların yapay zekâ ajanlarında görünürlük ve erişim kontrolünde zorlandığını ortaya koyuyor.
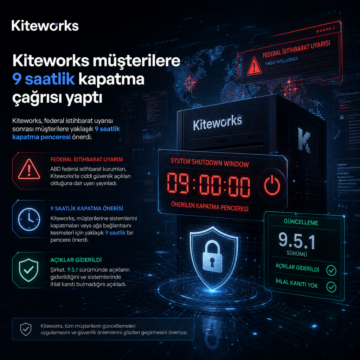
Kiteworks, federal istihbarat uyarısı sonrası müşterilere yaklaşık 9 saatlik kapatma penceresi önerdi.
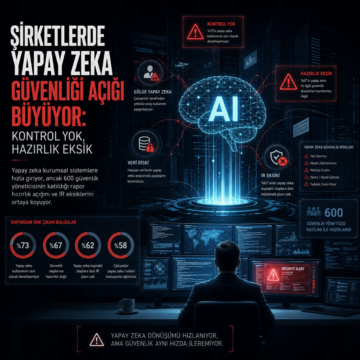
Yapay zeka kurumsal sistemlere hızla giriyor, ancak 600 güvenlik yöneticisinin katıldığı rapor hazırlık açığını ve IR eksiklerini ortaya koyuyor.
Yapılan son analizler, CISO’ların yapay zeka altyapılarını güvence altına alırken beceri eksikliği ve yetersiz güvenlik araçları nedeniyle önemli zorluklarla karşılaştığını ortaya koyuyor. Organizasyonların yapay zeka kullanımına dair sınırlı görünürlüğü, mevcut güvenlik kontrollerinin yetersizliği ve uzmanlık açığı, yapay zeka çağında risk yönetimini zorlaştırıyor. Bu durum, özellikle bulut güven
2026 yılında siber tehditlerin artan karmaşıklığı, CISO'ların operasyonel kesinti riskini azaltmak için yeni stratejiler geliştirmesini zorunlu kılıyor. Bu kapsamda, güncel ve doğrulanmış tehdit istihbaratının entegrasyonu, analistlerin yanlış pozitiflerden korunması ve tespitten yanıta hızlı geçişin sağlanması öncelikli hale geliyor. Bu adımlar, SOC ekiplerinin etkinliğini artırarak kritik altyap

ABD Menkul Kıymetler ve Borsa Komisyonu (SEC), SolarWinds ve eski CISO'su Timothy G. Brown aleyhine açılan ve 2020 tedarik zinciri saldırısına ilişkin yatırımcıları yanıltmakla suçlanan davayı geri çekti. Mahkeme, iddiaların çoğunu reddederken, SEC diğer büyük teknoloji şirketlerine yönelik yanıltıcı açıklama suçlamalarını sürdürdü. Bu gelişme, siber güvenlik uygulamalarının yatırımcı ilişkilerind
Scattered Spider grubu, kimlik bilgilerini ve tarayıcı ortamlarını hedef alan gelişmiş saldırı teknikleri kullanıyor. Bu tehditlere karşı CISO'ların çok katmanlı tarayıcı güvenlik stratejileri uygulaması, çalışma zamanı script koruması, oturum güvenliği ve uzantı yönetimi gibi önlemler alması gerekiyor. Tarayıcı telemetrisinin güvenlik istihbaratına entegrasyonu da saldırı tespit ve müdahalesini hızlandırıyor.
Yapay zekanın güvenli benimsenmesi, sadece teknolojiyi kullanmakla kalmayıp, görünürlük, bağlamsal risk analizi, veri koruma, erişim kontrolleri ve sürekli gözetim gibi temel prensiplerin uygulanmasını gerektirir. Bu beş ilke, kurumların yenilikle güvenliği dengede tutmasını sağlar.