1945 sonrası dönemde sağlanan göreli güvenlik ve refah, tesadüfi değil, karmaşık teknolojik ve stratejik gelişmelerin sonucudur. Günümüzde ise tek bir teknoloji gücünün tüm sistemi yönetmesi mümkün değil; bu durum siber güvenlik alanında yeni yaklaşımların gerekliliğini ortaya koyuyor. Bu haber, geçmişten günümüze güvenlik anlayışındaki değişimleri ve modern siber savunma yöntemlerini ele alıyor.
Etiket: Ağ Segmentasyonu
Savunmalarınızı Gerçek Saldırılara Karşı Doğrulamanın 5 Kritik Yolu
Siber güvenlikte en büyük soru, mevcut savunma mekanizmalarının gerçek saldırıları durdurup durduramayacağıdır. Son analizler, sadece aktif kuralların varlığının yeterli olmadığını, bu savunmaların gerçek saldırı senaryoları üzerinden test edilmesi gerektiğini gösteriyor. Bu haber, güvenlik ekiplerine pratik doğrulama yöntemleri ve teknik öneriler sunuyor.
Citrix NetScaler’de Kimlik Doğrulamasız Kritik Açık: 2 Yeni CVE Yayınlandı
Citrix NetScaler ürünlerinde kimlik doğrulaması olmadan veri sızıntısına yol açabilen kritik güvenlik açıkları tespit edildi. CVE-2026-3055 ve CVE-2026-4368 kodlu zafiyetler, özellikle kurumsal ağ altyapılarını hedef alıyor ve acilen yamalanması gerekiyor. Bu açıklar, bellek taşması ve yarış durumu gibi teknik sorunlar içeriyor, dolayısıyla siber güvenlik ekiplerinin hızlı müdahalesi önem taşıyor.
FCC, Siber Riskler Nedeniyle Yeni Yabancı Üretim Yönlendiricilerini Yasakladı
ABD Federal İletişim Komisyonu (FCC), tedarik zinciri güvenliği ve siber risk endişeleri doğrultusunda yeni yabancı üretim yönlendiricilerinin kullanımını yasakladı. Bu karar, özellikle kritik altyapı ve geniş ağlar için güvenlik standartlarını artırmayı hedefliyor. Siber güvenlik profesyonelleri için bu gelişme, ağ segmentasyonu ve Zero Trust mimarisi gibi koruma yaklaşımlarının önemini bir kez d
Güncellenmemiş Quest KACE SMA Sistemlerinde Kritik CVE-2025-32975 İstismarı ve Korunma Yolları
Mart 2026'nın ilk haftasında, internete açık ve yamalanmamış Quest KACE SMA sistemlerinde CVE-2025-32975 zafiyetinin aktif olarak istismar edildiği tespit edildi. Bu kritik güvenlik açığı, özellikle BT altyapı yöneticileri ve kurumsal ağlar için ciddi riskler oluşturuyor. Siber güvenlik uzmanları, sistem güncellemeleri ve gelişmiş izleme çözümleriyle saldırılara karşı önlem alınmasını öneriyor.
LangChain ve LangGraph Çerçevelerinde Kritik Veri Sızıntısı Riskleri
LangChain ve LangGraph gibi popüler yapay zeka geliştirme çerçevelerinde, dosyalar, gizli bilgiler ve veritabanları açığa çıkabiliyor. Bu zafiyetler, özellikle LLM tabanlı uygulamalar geliştiren yazılım ekiplerini ve kurumları etkiliyor. Siber güvenlik uzmanlarının, bu tür açıkları önlemek için kapsamlı önlemler alması gerekiyor.
Rusya’da Çalınmış Kimlik Bilgileri Pazarı Yöneticisi Tutuklandı
Rusya'da, çalınmış kimlik bilgilerini yöneten ve erişim sağlayan yasa dışı bir platformun yöneticisi gözaltına alındı. Bu gelişme, kimlik avı ve veri sızıntılarının önlenmesi açısından kritik öneme sahip. Siber güvenlik uzmanları, benzer tehditlere karşı çok katmanlı savunma stratejileri uygulamanın gerekliliğine dikkat çekiyor.
9 Kritik IP KVM Açığı: Kimlik Doğrulamasız Root Erişimi ve Uzaktan Kod Çalıştırma Tehlikesi
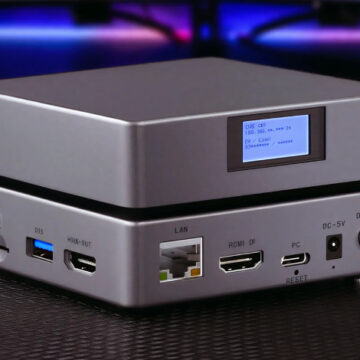
Son analizler, dört farklı IP KVM cihazında kimlik doğrulaması olmadan root erişimi sağlayan ve rastgele kod çalıştırmaya imkan veren dokuz kritik güvenlik açığını ortaya koydu. Bu zafiyetler, BIOS/UEFI seviyesinde uzaktan kontrol imkanı sunan cihazların sistem güvenliğini ciddi şekilde tehdit ediyor. Siber güvenlik ekipleri için kapsamlı önlemler alınması gerekiyor.
Wing FTP Sunucu Yolu Sızdırma Açığı ve Kritik RCE Zafiyeti Aktif İstismar Ediliyor
Wing FTP Server yazılımında, CVE-2025-47813 ve CVE-2025-47812 kodlu iki önemli güvenlik açığı tespit edildi. Özellikle CVE-2025-47812 uzaktan kod yürütme zafiyeti, Temmuz 2025 itibarıyla aktif olarak kötüye kullanılmakta. Kurumların 7.4.4 sürümüne yükselterek bu risklere karşı önlem alması kritik önem taşıyor.
Kimlik Doğrulamasız Root Erişimi Sağlayan Telnetd Kritik Açığı ve Korunma Yöntemleri
CVE-2026-32746 kodlu kritik bir Telnetd açığı, kimlik doğrulaması olmadan root ayrıcalıklarıyla uzaktan kod yürütülmesine imkân tanıyor. Özellikle Telnet servisinin 2.7 sürümüne kadar olan versiyonları etkileyen bu zafiyet, Mart 2026'da keşfedildi ve aktif istismar riski taşıyor. Sistem yöneticileri için erken yama ve ağ segmentasyonu gibi önlemler büyük önem taşıyor.