Kategori: Siber Güvenlik

Anasayfa » Siber Güvenlik » Sayfa 122
WhatsApp, iOS ve macOS İçin Kritik Sıfır Tıklama Açığını Kapattı
Yazı

WhatsApp, iOS ve macOS İçin Kritik Sıfır Tıklama Açığını Kapattı

WhatsApp, iOS ve macOS cihazlarını etkileyen CVE-2025-55177 numaralı sıfır tıklama açığını kapattı. Bu zafiyet, kullanıcı etkileşimi olmadan cihazların ele geçirilmesine olanak sağlıyor ve gelişmiş casus yazılım kampanyalarında kullanıldığı tespit edildi. Kullanıcılara cihazlarını güncel tutmaları ve fabrika ayarlarına döndürmeleri öneriliyor.
Haftalık Siber Güvenlik Özeti: Bootkit Tehditleri, Yapay Zeka Destekli Saldırılar ve Kritik Güvenlik Açıkları
Yazı

Haftalık Siber Güvenlik Özeti: Bootkit Tehditleri, Yapay Zeka Destekli Saldırılar ve Kritik Güvenlik Açıkları

Bu hafta siber güvenlikte bootkit tehditleri, yapay zeka destekli saldırılar ve kritik güvenlik açıkları öne çıktı. HybridPetya gibi gelişmiş zararlılar UEFI Secure Boot'u aşarken, Samsung ve diğer büyük platformlarda önemli CVE'ler yamalandı. Ayrıca, çok aşamalı APT saldırıları ve mobil zararlılar, güvenlik profesyonellerinin dikkatini çekiyor.

Koddan Buluta Görünürlük: Uygulama Güvenliğinde Yeni Bir Dönem Başlıyor
Yazı

Koddan Buluta Görünürlük: Uygulama Güvenliğinde Yeni Bir Dönem Başlıyor

2025 yılında uygulama güvenliği, koddan buluta görünürlük sayesinde yeni bir boyut kazanıyor. Geliştirici, operasyon ve güvenlik ekiplerinin ortak hareket etmesini sağlayan bu yaklaşım, riskleri erken tespit ederek saldırılara karşı proaktif koruma sunuyor. 8 Eylül 2025'te düzenlenecek webinar, bu stratejiyi detaylarıyla ele alacak ve katılımcılara pratik çözümler sunacak.

Gölge AI Ajanları: Artan Tehdit ve Etkili Tespit Yöntemleri
Yazı

Gölge AI Ajanları: Artan Tehdit ve Etkili Tespit Yöntemleri

Gölge AI ajanları, güvenlik gözetiminin dışında hızla çoğalmakta ve ciddi riskler oluşturmaktadır. Bu ajanlar, insan olmayan kimlikler aracılığıyla veri sızıntılarına ve yetkisiz erişimlere neden olabilir. Yaklaşan panelde, bu tehditlerin tespiti ve yönetimi için etkili yöntemler ele alınacak.

Blue Report 2025: Zayıf Parolalar ve Ele Geçirilmiş Hesaplar Siber Güvenlikte Kritik Risk Oluşturuyor
Yazı

Blue Report 2025: Zayıf Parolalar ve Ele Geçirilmiş Hesaplar Siber Güvenlikte Kritik Risk Oluşturuyor

Picus Security'nin Blue Report 2025 raporu, parola kırma saldırılarının ve ele geçirilmiş hesapların siber güvenlikte kritik risk oluşturduğunu ortaya koyuyor. Kuruluşların zayıf parola politikaları ve yetersiz kimlik bilgisi yönetimi nedeniyle bu saldırılara karşı savunmasız olduğu belirtiliyor. Rapor, çok faktörlü kimlik doğrulama ve davranışsal algılama gibi proaktif önlemlerin önemini vurguluyor.

Salty2FA: ABD ve AB İşletmelerini Hedef Alan Yeni Nesil Kimlik Avı Kiti
Yazı

Salty2FA: ABD ve AB İşletmelerini Hedef Alan Yeni Nesil Kimlik Avı Kiti

Salty2FA, ABD ve AB'deki kritik sektörlerde faaliyet gösteren işletmeleri hedef alan yeni nesil bir kimlik avı kitidir. Çok faktörlü kimlik doğrulama yöntemlerini aşabilen bu tehdit, kimlik bilgileri ve 2FA kodlarını ele geçirerek yüksek etkili ihlallere yol açıyor. ANY.RUN tarafından yapılan analizler, saldırı zincirinin detaylarını ortaya koyarken, SOC ekiplerine davranışsal tespit ve sandbox analizlerinin önemini vurguluyor.

VirusTotal, Base64 Kodlu Kimlik Avı İçin Kullanılan 44 Yeni SVG Dosyası Tespit Etti
Yazı

VirusTotal, Base64 Kodlu Kimlik Avı İçin Kullanılan 44 Yeni SVG Dosyası Tespit Etti

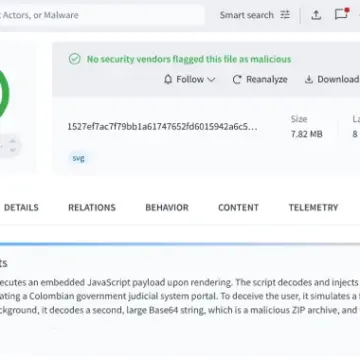
VirusTotal, Base64 kodlu kimlik avı sayfalarını yaymak için kullanılan 44 tespit edilmemiş SVG dosyasını ortaya çıkardı. Bu dosyalar, macOS hedefli AMOS bilgi hırsızı ve terminal tabanlı kurulum yöntemleriyle birlikte karmaşık saldırı zincirlerinin parçası olarak kullanılıyor. Güçlenen Gatekeeper korumalarına rağmen, çok katmanlı savunma stratejileri kritik önem taşıyor.

ABD Hazine Bakanlığı, Kuzey Kore BT Çalışanı Planını Yaptırım Listesine Ekledi: 600 Bin Dolar Kripto Transferi ve 1 Milyon Doların Üzerinde Kar
Yazı

ABD Hazine Bakanlığı, Kuzey Kore BT Çalışanı Planını Yaptırım Listesine Ekledi: 600 Bin Dolar Kripto Transferi ve 1 Milyon Doların Üzerinde Kar

ABD Hazine Bakanlığı, Kuzey Kore'nin yurtdışındaki BT çalışanları aracılığıyla Amerikan şirketlerine yönelik dolandırıcılık ve fidye saldırılarını hedef alan yaptırımlarını genişletti. Kripto para transferleri ve örtü şirketler aracılığıyla yürütülen operasyonlarda yapay zeka destekli dolandırıcılık teknikleri kullanılıyor. Hazine, önemli aktörleri ve şirketleri yaptırım listesine ekleyerek bu tehdide karşı mücadeleyi sürdürüyor.

Transparent Tribe, Hint Hükümetini Kimlik Avı ve Silahlandırılmış Masaüstü Kısayollarıyla Hedef Alıyor
Yazı

Transparent Tribe, Hint Hükümetini Kimlik Avı ve Silahlandırılmış Masaüstü Kısayollarıyla Hedef Alıyor

Transparent Tribe (APT36), hem Windows hem de BOSS Linux sistemlerini hedef alan kimlik avı saldırılarıyla Hint hükümeti kurumlarına sızmaktadır. Silahlandırılmış .desktop dosyaları ve gelişmiş anti-analiz teknikleri kullanarak MeshAgent gibi uzak erişim araçlarını teslim eden grup, kimlik bilgileri ve 2FA kodlarını çalmaya yönelik kampanyalar yürütmektedir.

Yanlış Yapılandırılmış Docker API’leri Üzerinden TOR Tabanlı Kripto Madenciliği ve AWS SES Kimlik Avı Saldırıları
Yazı

Yanlış Yapılandırılmış Docker API’leri Üzerinden TOR Tabanlı Kripto Madenciliği ve AWS SES Kimlik Avı Saldırıları

Yanlış yapılandırılmış Docker API'leri üzerinden TOR tabanlı XMRig kripto madenciliği ve karmaşık botnet altyapısı kurma girişimleri tespit edildi. Ayrıca, ele geçirilmiş AWS erişim anahtarlarıyla Amazon SES üzerinden yürütülen geniş çaplı kimlik avı kampanyası, bulut ortamlarında güvenlik açıklarının önemini bir kez daha ortaya koyuyor.