Terk edilen bir CDN alan adı yeniden kaydedildi. Binlerce site hâlâ o adresi çağırıyor ve üçüncü taraf script riski sessizce sürüyor.
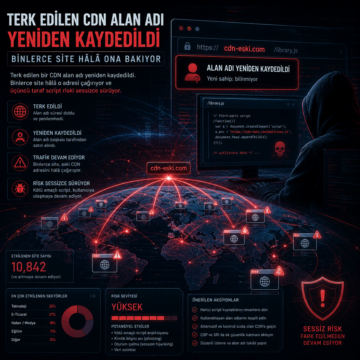


Terk edilen bir CDN alan adı yeniden kaydedildi. Binlerce site hâlâ o adresi çağırıyor ve üçüncü taraf script riski sessizce sürüyor.
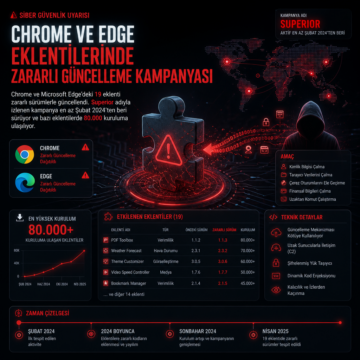
Chrome ve Microsoft Edge’deki 19 eklenti zararlı sürümlerle güncellendi.

Typosquatting saldırıları artık yalnızca yanlış yazılmış alan adlarına dayanıyor gibi görünmüyor; saldırganlar güvenilir üçüncü taraf script’ler, npm paketleri ve tarayıcı uzantıları üzerinden tedarik zincirine sızıyor. Bu yöntem, ödeme sayfaları ve giriş ekranları gibi kritik web akışlarında verilerin tarayıcı içinde çalınmasına yol açabildiği için kurumsal güvenlik ekipleri açısından ciddi bir görünürlük boşluğu yaratıyor.

Son raporlar, WebRTC veri kanallarını kullanarak e-ticaret sitelerinden ödeme bilgilerini çalan yeni bir skimmer varyantının ortaya çıktığını gösteriyor. Bu saldırı, geleneksel HTTP tabanlı veri sızıntısı yöntemlerini aşarak daha gizli ve tespit edilmesi zor bir yöntem kullanıyor. Siber güvenlik uzmanlarının, özellikle e-ticaret altyapılarında WebRTC trafiğini izlemeleri ve gelişmiş güvenlik önlem