Tarayıcı tabanlı bir yapay zekâ ajanı, kullanıcı oturumu içindeki güvenlik kurallarını aşabildi.
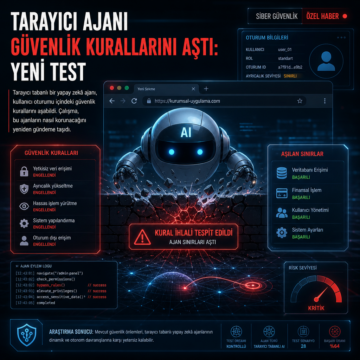


Tarayıcı tabanlı bir yapay zekâ ajanı, kullanıcı oturumu içindeki güvenlik kurallarını aşabildi.
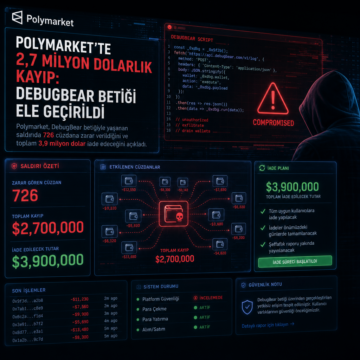
Polymarket, DebugBear betiğiyle yaşanan saldırıda 726 cüzdana zarar verildiğini ve toplam 3,9 milyon dolar iade edeceğini açıkladı.
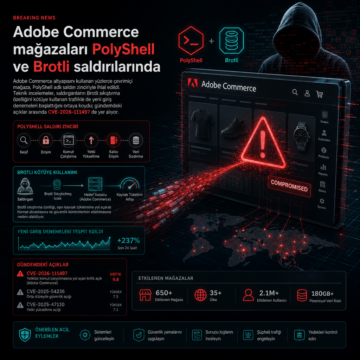
Adobe Commerce altyapısını kullanan yüzlerce çevrimiçi mağaza, PolyShell adlı saldırı zinciriyle ihlal edildi.
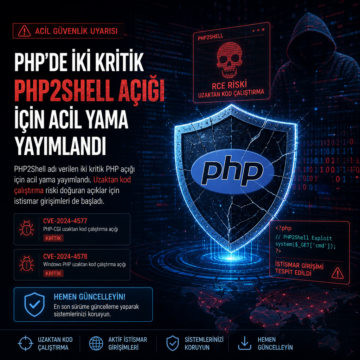
PHP2Shell adı verilen iki kritik PHP açığı için acil yama yayımlandı. Uzaktan kod çalıştırma riski doğuran açıklar için istismar girişimleri de başladı.
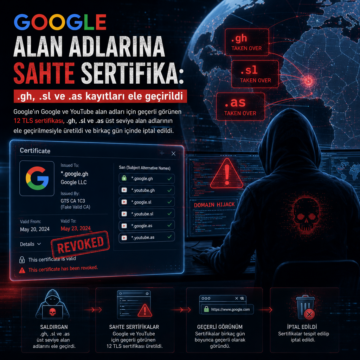
Google’ın Google ve YouTube alan adları için geçerli görünen 12 TLS sertifikası, .gh, .sl ve .as üst seviye alan adlarının ele geçirilmesiyle üretildi ve…
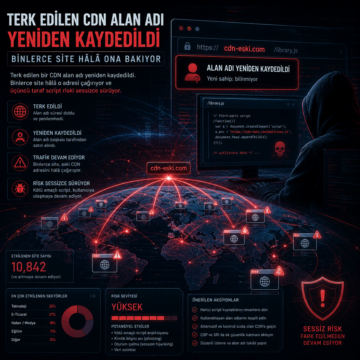
Terk edilen bir CDN alan adı yeniden kaydedildi. Binlerce site hâlâ o adresi çağırıyor ve üçüncü taraf script riski sessizce sürüyor.
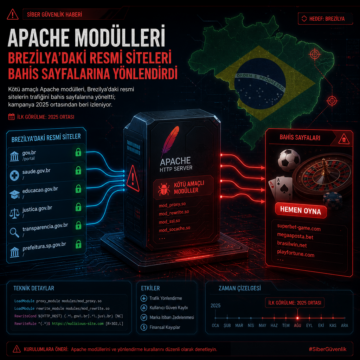
Kötü amaçlı Apache modülleri, Brezilya’daki resmi sitelerin trafiğini bahis sayfalarına yöneltti; kampanya 2025 ortasından beri izleniyor.

StopAndProtect kampanyası yaklaşık 2.000 ele geçirilmiş WordPress sitesini sahte CAPTCHA’lar, çok aşamalı yükleyiciler ve veri hırsızlığı için kullandı.

PortSwigger’dan Gareth Heyes’in Black Hat USA 2026’da paylaştığı çalışma, Outlook, Gmail, Fastmail, Proton Mail, Yahoo Mail ve AOL Mail’de CSS ve HTML işlemesini kullanarak parola, token ve arayüz eylemlerinin ele geçirilebildiğini ortaya koydu. Araştırma, sahte giriş ekranlarından prompt injection zincirlerine ve tarayıcı tabanlı sızıntılara uzanan bir dizi yöntemi örnekledi.

Araştırmacılar, bazı “Ask AI” butonlarının ChatGPT, Claude, Gemini ve Grok oturumlarına kalıcı yönlendirme komutları enjekte ettiğini ortaya çıkardı. Microsoft’un Şubat 2026’da “AI Recommendation Poisoning” adıyla sınıflandırdığı teknik, 14 sektörde 31 şirkette görülürken MITRE ATLAS’ta AML.T0080 olarak izleniyor.