Teams oltalamaları, sahte giriş sayfaları, OAuth onay tuzakları ve yaklaşık 5 bin Dropbox hesabını etkileyen ihlal haftanın öne çıkan başlıkları oldu.
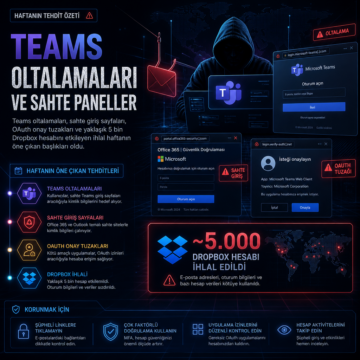


Teams oltalamaları, sahte giriş sayfaları, OAuth onay tuzakları ve yaklaşık 5 bin Dropbox hesabını etkileyen ihlal haftanın öne çıkan başlıkları oldu.
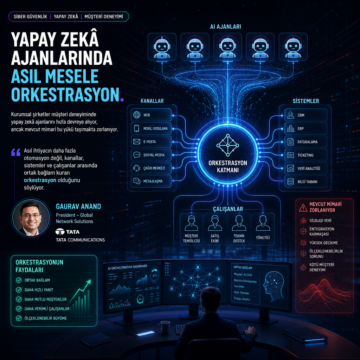
Kurumsal şirketler müşteri deneyiminde yapay zekâ ajanlarını hızla devreye alıyor, ancak mevcut mimari bu yükü taşımakta zorlanıyor.

Google, yapay zekâ ile üretilen içeriklerde kullanılan filigranları kapatma seçeneği sunacak.

OpenAI, Astra adlı yeni modelin ajan tabanlı kod yazma ve siber güvenlikte beklenenden güçlü sonuçlar vermesi üzerine bazı iç testleri durdurduğunu…

Kuantum sonrası kriptografi, RSA ve AES için yeni standartları gündeme taşıdı. NIST süreci, kuantum tehdidine karşı geçişi hızlandırıyor.

Anthropic kendi yapay zeka çiplerini tasarlayacak. Şirketin donanım planı, Claude altyapısını daha verimli çalıştırmayı hedefliyor.

Listen Labs, yapay zeka destekli müşteri görüşmeleriyle pazar araştırmasına yenilik getiriyor. 69 milyon dolarlık yatırımla büyüyen platform, katılımcı doğrulama ve açık uçlu video görüşmeleri sayesinde daha güvenilir ve hızlı içgörüler sağlıyor. Microsoft ve diğer büyük şirketler tarafından tercih edilen bu yöntem, AI destekli araştırmanın müşteri anlayışını derinleştirip hızlandırdığını gösteriyor.

Google, 25 yıl sonra arama kutusunu kökten yenileyerek, yapay zeka destekli çok modlu bir etkileşim aracı haline getirdi. Kullanıcılar artık metin, görsel ve dosya yükleyerek daha doğal, detaylı sorgular yapabiliyor. Bu değişim, arama alışkanlıklarını ve ekosistemini derinden etkilerken, yeni güvenlik önlemleri ve uyum süreçlerini de gündeme getiriyor.
HTTP/2 Boom saldırıları, HTTP/2 protokolünün çoklu istek işleme yeteneğini hedef alarak sunucu kaynaklarını aşırı yükleyen bir DoS türüdür. Bu makalede saldırının teknik detayları ve etkili korunma yöntemleri profesyonel bir perspektifle ele alınmıştır.
Son çıkan LLM modelleri daha uzun bağlam, daha iyi akıl yürütme ve çok modlu yeteneklerle öne çıkarken, prompt injection, veri sızıntısı ve yetkisiz araç kullanımı gibi yeni güvenlik risklerini de artırıyor. Bu makale, LLM’lerin siber güvenlikteki kullanım alanlarını, açık/kapatı modeller arasındaki farkları ve güvenli kurumsal kullanım için alınması gereken temel önlemleri teknik açıdan ele alıyor.