Bitget, 24 Eylül 2026’da sıcak cüzdanlara yetkisiz transfer saptadı; Mandiant ve SlowMist incelemeye katıldı.
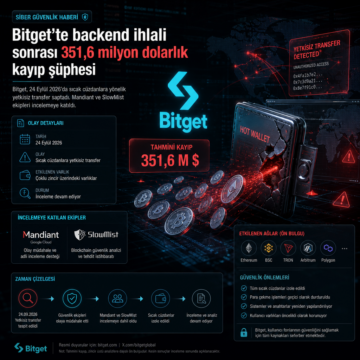


Bitget, 24 Eylül 2026’da sıcak cüzdanlara yetkisiz transfer saptadı; Mandiant ve SlowMist incelemeye katıldı.
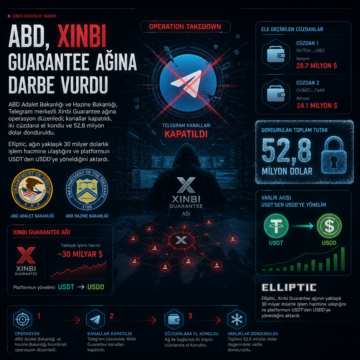
ABD Adalet Bakanlığı ve Hazine Bakanlığı, Telegram merkezli Xinbi Guarantee ağına operasyon düzenledi; kanallar kapatıldı, iki cüzdana el kondu ve 52,8…
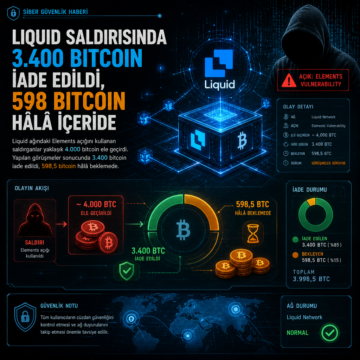
Liquid ağında Elements açığını kullanan kişiler 4.000 bitcoin aldı; 3.400 bitcoin iade edildi, 598,5 bitcoin hâlâ beklemede.

SafePal, 40 bin müşterinin sipariş kayıtlarının açığa çıktığını bildirdi; e-posta uyarısı, eklenti açığı ve CVE yok.

CryptoJS tabanlı zayıf rastgele sayı üreticisi, kripto cüzdan uygulamalarında kurtarma ifadelerini tahmin edilebilir hale getirerek iki dalgada en az 5,7 milyon dolarlık kayba yol açtı. Coinspect, Ill Bloom adı verilen kampanyada RRWallet, Bexo Wallet, NanChat, Bitcoin Libre ve Milo’yu doğruladı; bazı uygulamalar yamalanırken bazıları kapatıldı ya da hâlâ güncel sürümünü yayımlamadı.

Son analizler, Crypto Copilot adlı Chrome uzantısının Raydium takasları sırasında kullanıcıların haberi olmadan gizli Solana transfer ücretleri çektiğini ortaya koydu. Bu kötü amaçlı davranış, işlem tutarının %0,05'i oranında veya belirli bir SOL miktarında sert kodlanmış bir cüzdana aktarım yapıyor. Siber güvenlik uzmanları, bu tür saldırıların tespiti ve önlenmesi için dikkatli inceleme ve kapsa

Europol ve Eurojust, Kıbrıs, İspanya, Almanya, Fransa ve Belçika'da düzenlenen operasyonla 600 milyon Euro değerinde kripto dolandırıcılığı yapan sofistike bir ağa darbe vurdu. Operasyonda, blockchain tabanlı para aklama yöntemleri ve sahte yatırım platformları kullanıldı. Gelişmiş izleme teknolojileri ve uluslararası iş birliği sayesinde suçlular tespit edilip önemli miktarda varlık ele geçirildi

SleepyDuck adlı kötü amaçlı VSX uzantısı, Ethereum blok zinciri üzerinden komut ve kontrol sunucusunu güncelleyerek aktif kalıyor. Uzantı, Solidity geliştiricilerini hedef alıyor ve sistem bilgilerini topluyor. Ayrıca, başka kötü amaçlı uzantılar da VS Code Marketplace'te tespit edildi. Kullanıcıların uzantıları güvenilir kaynaklardan indirmeleri öneriliyor.

ABD Hazine Bakanlığı, Kuzey Kore'nin yurtdışındaki BT çalışanları aracılığıyla Amerikan şirketlerine yönelik dolandırıcılık ve fidye saldırılarını hedef alan yaptırımlarını genişletti. Kripto para transferleri ve örtü şirketler aracılığıyla yürütülen operasyonlarda yapay zeka destekli dolandırıcılık teknikleri kullanılıyor. Hazine, önemli aktörleri ve şirketleri yaptırım listesine ekleyerek bu tehdide karşı mücadeleyi sürdürüyor.

Kötü amaçlı npm paketleri, Flashbots MEV altyapısını taklit ederek Ethereum cüzdanlarının özel anahtarlarını ve mnemonic tohumlarını Telegram botlarına sızdırıyor. Bu paketler, yazılım tedarik zinciri saldırıları kapsamında zararsız kodlar arasında gizlenmiş kötü amaçlı işlevsellikler barındırıyor ve kripto cüzdanların tamamen ele geçirilmesine yol açabiliyor.