SolarWinds, Access Rights Manager’daki CVE-2026-28326 açığını yamaladı. Sabit anahtar kaynaklı hata kimlik doğrulamasız RCE riski yaratıyordu.
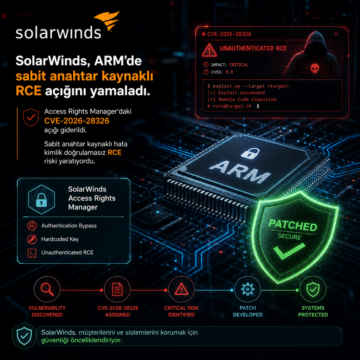


SolarWinds, Access Rights Manager’daki CVE-2026-28326 açığını yamaladı. Sabit anahtar kaynaklı hata kimlik doğrulamasız RCE riski yaratıyordu.
SolarWinds, Web Help Desk ürününde kimlik doğrulamasız uzaktan kod yürütme (RCE) ve yetki atlatma dahil olmak üzere altı kritik güvenlik açığını kapatan güncellemeler yayınladı. Bu açıklar, özellikle BT hizmet yönetimi platformlarını kullanan kurumlar için ciddi tehdit oluşturuyor. Güvenlik ekiplerinin hızlıca ilgili yamaları uygulaması ve olay müdahale süreçlerini gözden geçirmesi önem taşıyor.